

首爾警方首度查獲「用生成式 AI 大規模入侵」嫌犯:主嫌一人駭進約 90 家南韓企業、偷走約 820 萬筆個資,再和 6 名共犯恐嚇勒索,7 人落網、主嫌已羈押
趨勢新聞2026 年 10 月 28 日
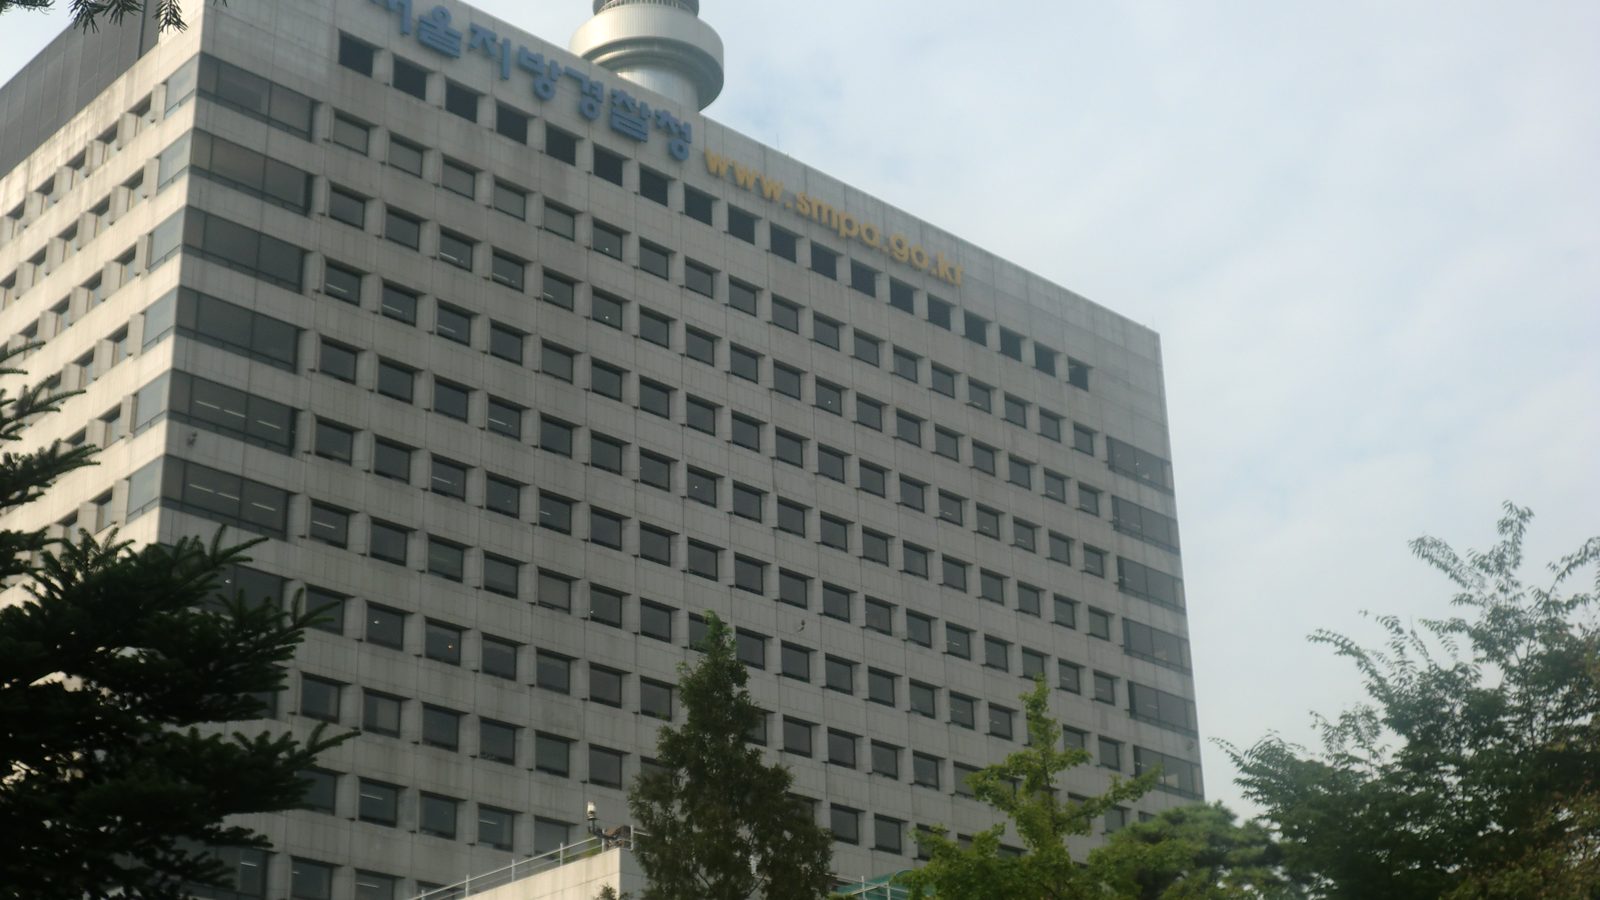
南韓首爾警察廳公布,一名自學駭客技術的男子從 2025 年 9 月到 2026 年 10 月,借助生成式 AI 等工具駭進約 90 家南韓企業的系統,偷走約 820 萬筆個人資料,再和共犯寄信、打電話恐嚇企業「不給錢就公開」。警方列舉的被害者有補習班、醫院、高爾夫球場,也有大企業集團旗下的關係企業。警方共查獲 7 名嫌犯,主嫌已羈押並移送檢方,並說這是南韓首度查獲「用生成式 AI 大規模駭客入侵、竊取個資」的嫌犯。跟台灣的關係在這裡:據 iThome 報導,台灣電商服務商 91APP 的遭駭調查報告,也提到在系統內發現 AI 自動攻擊工具 ARTEX 的痕跡。本站的讀法:有官網、會員資料或線上訂單的台灣中小企業,也該留意這類攻擊。
一個人怎麼打得下 90 家公司
警方描述的主嫌(報道資料稱「總責 A」)不是資訊科系出身,靠部落格等管道自學,做過「模擬駭客」的工作,也就是企業付錢請人扮成駭客、先找出自家漏洞的資安檢測,業界叫滲透測試。他一開始自己操作網站漏洞掃描工具,後來改用生成式 AI,「無差別地」攻擊更多企業。警方另寫明:「也確認他利用了最近金融業個資外洩事件中使用的『AI 自主滲透測試系統』等工具進行駭客攻擊」(本站譯)。
據 iThome 對 91APP 調查報告的報導,這類「AI 自主滲透測試系統」能讓 AI 自動找漏洞、規畫入侵路線,甚至發動攻擊、竊取資料。首爾警方則說,本案主嫌改用生成式 AI 之後,攻擊的範圍變大。警方的結論寫得很直白:「不是專業駭客組織的個人,在 AI 幫助下也能對多家企業發動大規模駭客攻擊」(本站譯)。
7 個人怎麼分工,要了多少錢
- 主嫌 A:親自駭入,10 月 15 日被捕,17 日羈押(韓文「구속」,類似台灣的羈押),23 日以涉嫌從 15 家已報案企業偷走約 90 萬筆個資,羈押移送檢方。另外約 75 家還沒報案的被害企業,警方會補查後再移送。
- 共犯 B:透過加密通訊軟體 Telegram 指使其他人恐嚇,10 月初落網。
- 另外 5 人:打電話、傳簡訊給被害企業員工施壓,7 到 9 月陸續查獲。B 與這 5 人目前未羈押,仍在偵查。
勒索話術抓的是企業最怕的事:消息一旦外流,公司形象受損,主管機關調查後可能開罰,客戶還可能提告求償。警方目前查到他們向 38 家企業要錢,合計 3 億 6 千萬韓元,約新台幣 880 萬元;有沒有企業付了錢、付了多少,報道資料沒有寫。被偷的個資警方說已經收回。警方列示的適用法條,一是南韓《資訊通信網路法》第 71 條第 1 項第 11、14 款(網路侵害等),最重 5 年徒刑或 5 千萬韓元罰金(約新台幣 122 萬元);二是刑法第 350、352 條的恐嚇取財及未遂,最重 10 年徒刑或 2 千萬韓元罰金(約新台幣 49 萬元)。對照台灣,入侵電腦與取得他人電腦資料分別規定在刑法第 358、359 條,恐嚇取財是第 346 條。
警察怎麼抓到人
案子始於 2026 年 6 月一家被害企業的陳情,同樣手法的報案在南韓各地接連出現,8 月由首爾警察廳網路犯罪調查科併案。警方從被害企業的系統紀錄一路追到主嫌,在他住處查扣作案電腦、駭客工具和恐嚇用帳號。辦案時警方也用了 AI:國家搜查本部提供高效能 AI 電腦,首爾警察廳建了一套資料不外傳的內部生成式 AI 分析系統,做出整合分析調查資料、整理案情、分析入侵紀錄三種工具;警方說,從開始偵查起約 4 個月,就查獲全部 7 名涉案人。
已知、只有媒體報、還不知道的
首爾警方的報道資料沒有寫出工具名稱。iThome 引述《韓國經濟新聞》報導,主嫌 32 歲,用的是 AI 滲透測試框架 ARTEX,8 月 31 日到 10 月 13 日就駭進 60 家企業;這些細節本站在警方原文中沒有讀到,只能算媒體說法。本案和近期南韓金融業的個資外洩案是不是同一批人,警方原文也沒有說,本站不把兩案連在一起。
台灣這邊,91APP 10 月 22 日公布的調查報告寫到在系統內發現 ARTEX 的痕跡(據 iThome 報導),本站先前報過該事件的重訊。目前沒有資料顯示 91APP 案和首爾這起是同一個攻擊者。
警方列舉的被害業別從補習班到大企業集團的關係企業都有,但沒有公布各業別占多少、企業規模多大。本站的讀法:補習班、醫院、高爾夫球場都在名單上,台灣持有會員或訂單資料的中小企業也該留意。警方給企業的建議只有一句:收到個資外洩的恐嚇,「不要和犯人協商、不要匯錢,立即報警」(本站譯)。在台灣,遇到同樣狀況可以向警方報案;個資法第 12 條也要求企業知道個資被竊取或洩漏時通知當事人。