
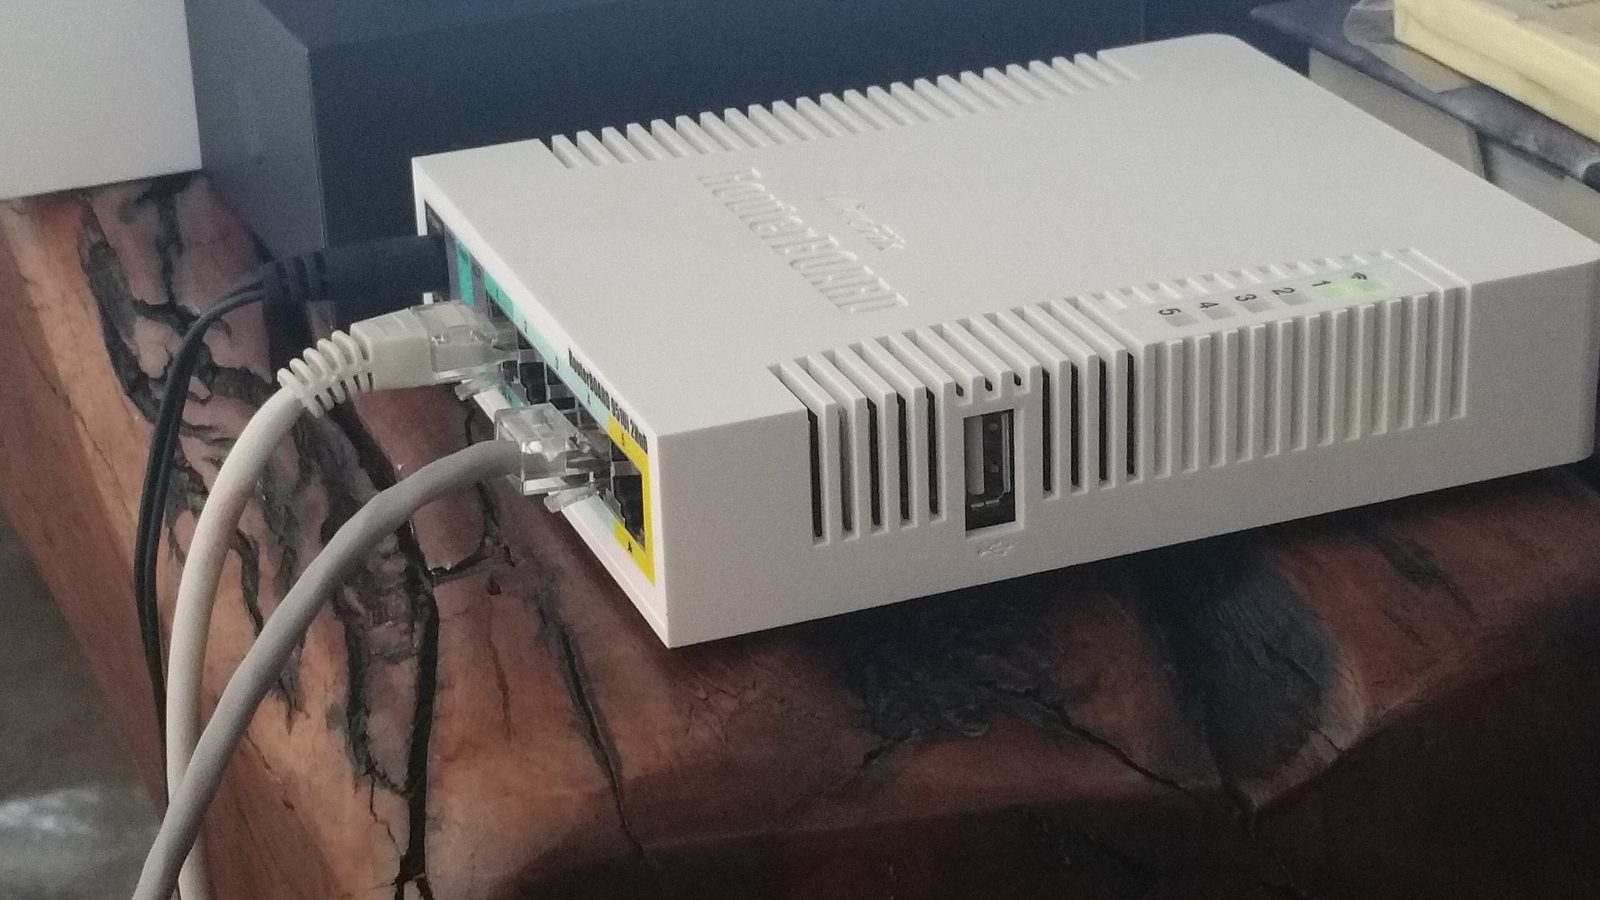
Yamaha 小型辦公室路由器 NWR100 有兩個漏洞:一個不必登入就可能被遠端下指令(CVE-2026-97854,9.8 分),一個可能讓人讀取匯出的設定檔(CVE-2026-109822),請更新到韌體 Rev.26.00.08
趨勢新聞2026 年 10 月 29 日
路由器是辦公室電腦、手機連上網路都要經過的那台機器,作用跟家裡的 Wi-Fi 分享器差不多。日本的漏洞資訊平台 JVN 10 月 28 日公布,Yamaha 給小型辦公室和店面用的無線路由器 NWR100 有兩個漏洞:其中一個不必帳號密碼,對它送出特製的請求,就可能讓路由器執行攻擊者指定的指令,嚴重度評 9.8 分(滿分 10);另一個可能讓人在沒登入的情況下,讀取用匯出功能產生的路由器設定檔。Yamaha 已推出修好的韌體 Rev.26.00.08。這裡的 Yamaha 是做鋼琴和網通設備的山葉(ヤマハ株式会社),不是山葉機車。本站查到的 NWR100 產品頁是日文、以日圓定價,沒有看到台灣代理的資訊。本站的讀法:在日本開了門市、辦公室的台灣公司,以及在台日商,請日本據點負責網路的人確認有沒有用這台、韌體是哪一版。
我會不會受影響?
- 辦公室或店面用的是 Yamaha NWR100,韌體 Rev.26.00.07 或更早:在範圍內,請更新到 Rev.26.00.08。
- 用的是 Yamaha 其他路由器(例如 RTX 系列)、防火牆、無線基地台或交換器:Yamaha 公告寫,這兩個漏洞只出現在 NWR100。
NWR100 是 2025 年 9 月上市的機種,Yamaha 產品頁寫它適合「大約 20 人、30 台裝置以下」的小型辦公室與店面,一台包辦上網、Wi-Fi 和遠端連線(VPN)。建議售價 67,100 日圓(含稅),以本站 10 月 29 日凌晨查詢的臺灣銀行牌告即期匯率中間價 0.2055 計算,約新台幣 1 萬 3,800 元。
名詞先講清楚
JVN(Japan Vulnerability Notes)是日本的漏洞資訊平台,由 JPCERT/CC 與資訊處理推進機構(IPA)共同經營。CVE 是漏洞的國際統一編號。CVSS 是 0 到 10 的嚴重度分數,9.0 以上屬最高的「重大」級。韌體是燒在設備裡、讓硬體運作的軟體,路由器的「更新」就是換韌體。「OS 指令注入」指攻擊者把指令夾帶在送給設備的資料裡,設備沒把關就照著執行。
兩個漏洞各是什麼
CVE-2026-97854 是 OS 指令注入。JVN 寫:「對本產品送出特定請求,就可能執行任意的作業系統指令」(本站譯)。評分向量標示攻擊不需要登入、不需要使用者配合,CVSS 3.1 評 9.8 分,4.0 版評 9.3 分。Yamaha 公告說明被利用的後果:攻擊者可能在路由器上執行不正當的程式、更改設定,或讓它無法提供服務。
CVE-2026-109822 出在設定檔的存取權限。JVN 寫:「用匯出功能產生的設定檔,可能在未經認證的情況下被讀取」(本站譯)。設定檔裡記著路由器的各項設定,Yamaha 把後果寫成「設定資訊外洩」。這一個的評分低一些,CVSS 3.1 評 6.5 分、4.0 版評 7.1 分,評分向量標示需要使用者互動才會成立(4.0 版細分為被動互動);具體是什麼動作,兩份公告都沒有寫明。
誰打得到?Yamaha 的問答寫得很清楚:出廠預設下,從網際網路連不到 NWR100 的管理網頁;但如果做過連接埠開放之類的設定,讓外面連得進管理網頁,就可能從網路上被攻擊。連在這台 Wi-Fi 上的裝置,只要連得到管理網頁,也可能發動攻擊(本站譯)。本站的讀法:辦公室的訪客 Wi-Fi 如果跟管理網頁沒有隔開,風險就不只來自外部。
怎麼修,來不及更新怎麼辦
修法是把韌體更新到 Rev.26.00.08。Yamaha 韌體下載頁列的 NWR100 初期出貨版本是 26.00.04,最新版是 26.00.08;判斷要不要更新,看機器上實際的版本,Rev.26.00.07 或更早就要更新。Yamaha 說新版做的事是「不再接受符合本漏洞的不正當請求」(本站譯)。
暫時無法更新的,JVN 與 Yamaha 建議用 IP 過濾或管理網頁的存取設定,限定只有哪些電腦、哪些來源位址能連進管理網頁。Yamaha 說這樣做能降低被利用的可能。本站的讀法:這不等於修好,排得出時間還是要更新。
還不知道的事
JVN 與 Yamaha 的公告都沒有提到已有人實際利用這兩個漏洞。回報者是日本資安公司株式会社ゼロゼロワン的早川宙也,由 JPCERT/CC 與 Yamaha 協調公布。NWR100 有沒有在台灣透過代理商販售,本站在 Yamaha 的官方頁面沒有查到相關資訊;台灣公司在日本的據點用了哪些設備,要各自向當地的網管或 IT 廠商確認。