
日本電力瓦斯監理機關收報告的網站「デントリネット」遭入侵停機,暫改電子郵件收報告;有沒有資料外洩還在查
趨勢新聞2026 年 10 月 29 日
在日本賣電、賣瓦斯給家庭和公司的業者,每隔一段時間要把賣了多少電、簽了多少份供電契約等數字交給監理機關,交的地方是一個叫「デントリネット」的網站。日本經濟產業省 10 月 28 日公布,這個網站 10 月 27 日(週二,日本時間)凌晨遭到不正存取(未經授權闖入系統),已經停機調查原因;資料有沒有外洩,官方說「現在確認中」。復原前,業者改用電子郵件交報告。這是日本業者交監理報告的系統,新聞稿沒有提到任何費率調整;本站的讀法:台灣家庭的電費、瓦斯帳單不經過這套系統。要留意的是在日本登記做電力或瓦斯零售的業者,台灣企業的日本子公司如果正好是這類業者,報告怎麼交要照委員會另行通知的安排。
經產省原文說了什麼
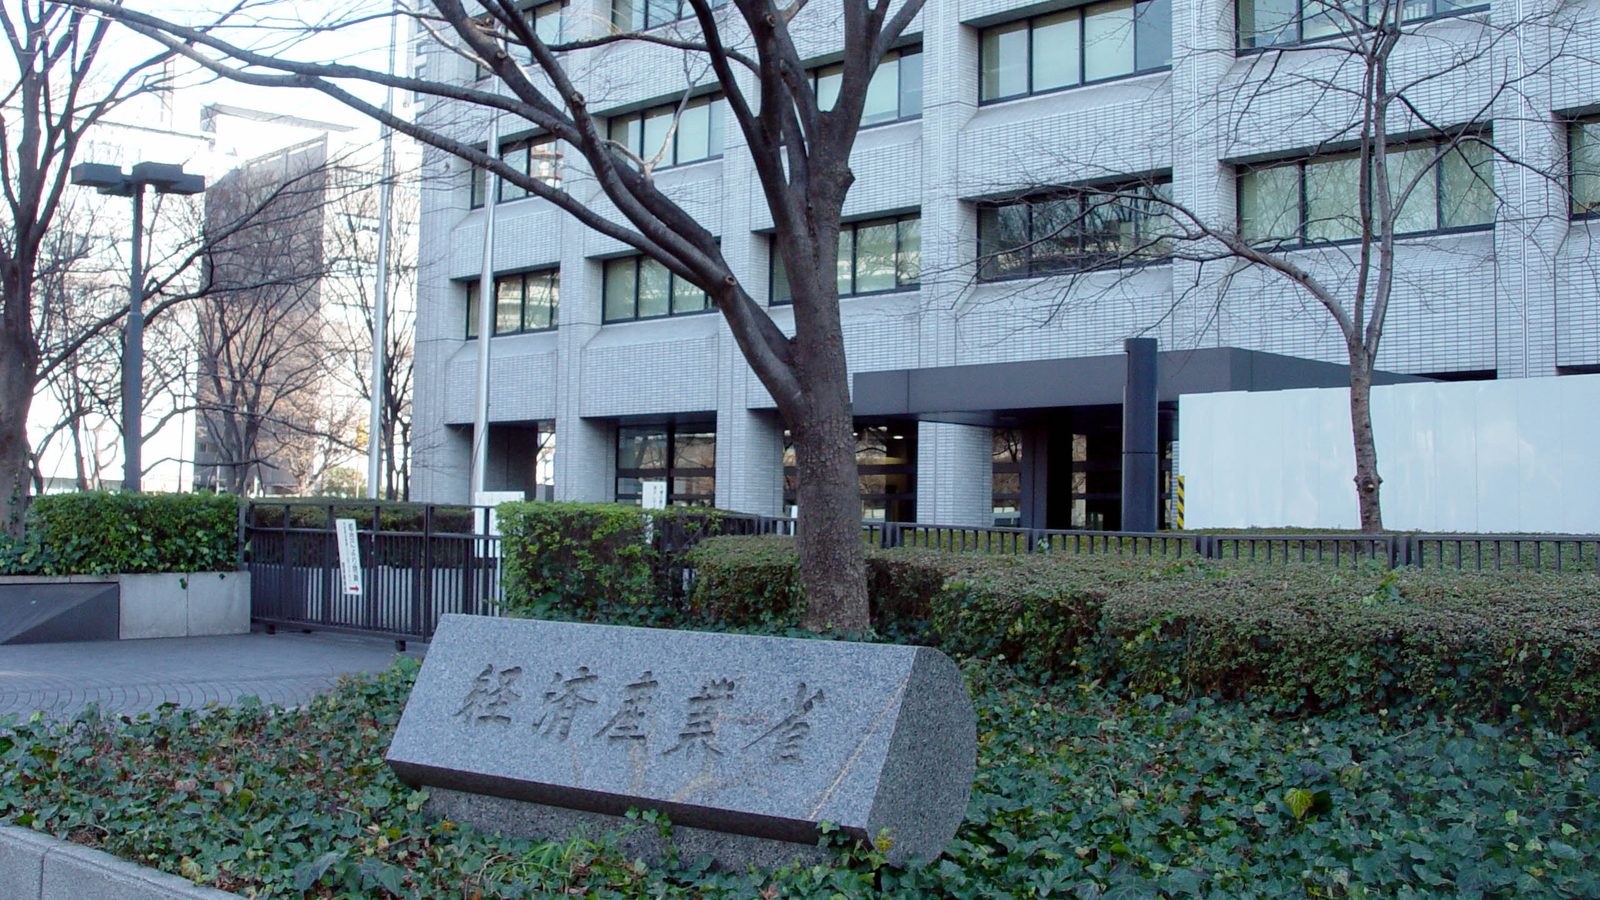
發布機關是經產省,出事的是「電力・ガス取引監視等委員會」,日本負責監督電力、瓦斯市場交易是否公平的機關,掛在經產省之下,事務局也在經產省。新聞稿標題寫的是委員會「網站」遭不正存取,內文點名的系統是デントリネット。關鍵的三句,本站譯如下:
- 「10 月 27 日(週二)凌晨,本委員會的網站遭到不正存取,本委員會於今日確認。因此該網站已停止運作,正在查明原因並檢討防止再發的對策。」(本站譯,「今日」指發稿日 10 月 28 日)
- 「復原之前,將以電子郵件受理零售電力業者及瓦斯零售業者等的報告,並由本委員會另行通知各業者。」(本站譯)
- 「なお、この不正アクセスによる情報流出の有無については、現在確認中です。」此次不正存取有無造成資訊外流,目前正在確認中。(本站譯)
新聞稿只有這些。入侵的手法、是誰做的、停機前系統裡存了多少家業者的資料,原文都沒有寫。新聞稿也沒有說何時恢復。
這個網站平常收什麼
要判斷外洩會傷到誰,得先知道系統裡放了什麼。委員會網站上「業者定期報告(電氣)」那一頁寫,依據是 1965 年的「電氣關係報告規則」,電力業者要定期向委員會報告監視交易所需的資訊;部分報告為了推動數位化,正移往デントリネット提交。這個系統的首頁 2024 年 6 月開設,2026 年 3 月因增加報告格式改版。
電力這邊,零售業者經デントリネット交的「電力取引報」包括:每月的售電量與契約數(資料所屬月份後第二個月的 15 日前交);每季的資金概況(季末後一個月內);每會計年度的風險管理體制運作狀況(年度結束後三個月內)、電價設定方式與契約期間,以及來自非化石電源(再生能源、核電等不燒化石燃料的電)的電量與非化石證書的採購量(後兩者在年度結束後四個月內)。售電量以外的這幾項,是 2026 年 4 月底的報告期限起才改走這個系統。格式頁另外要求,用電子郵件交報告時,信裡要寫公司名稱、代表人姓名、電力業者登記號碼,以及承辦人的姓名、電話與電子郵件。瓦斯的報告格式本站這次沒有逐項核對,新聞稿只寫業者交「瓦斯取引報等」。
電子郵件這條路本來就有。同一頁原已列出「デントリネット停止中等」時用電子郵件提交的方式;這次的具體安排,仍以委員會另行通知為準。
已知、不知道的
已知:入侵發生在 10 月 27 日凌晨,委員會 28 日確認並公布,系統已停機,報告改用電子郵件收。不知道:資料有沒有被拿走、拿走哪些、系統何時恢復。本站的讀法:上面列的電力申報項目,多是業者的營運與財務資訊;但申報項目不等於系統實際存了什麼,光憑這些,判斷不了哪些資料可能外洩,要等委員會公布調查結果。
這件事發生在日本企業接連遭網攻的同一個月。本站報過 IDC Frontier 雲端遭勒索軟體攻擊,也報過首相要求彙整資安緊急對策、GMO 外匯雲端電腦遭入侵。デントリネット案和這兩起是不是同一批人做的,原文沒有說,本站也沒有證據把它們連在一起。
跟台灣有什麼關係
台灣的家庭和多數公司是跟台電買電,電業主管機關是經濟部,不經過日本這套系統。新聞稿談的只是日本申報網站停機,沒有涉及任何費率。本站這次沒有查核台灣售電業向主管機關申報的方式,不做對照。
本站的讀法:台灣企業如果在日本有子公司,而且子公司登記為零售電力業者(小売電気事業者)或瓦斯零售業者、用這套系統申報,就要留意委員會另行通知的提交安排。改用電子郵件交報告的期間,收到要求變更收件地址或點連結的來信,可以先透過委員會官網公布的聯絡方式確認,再處理。