
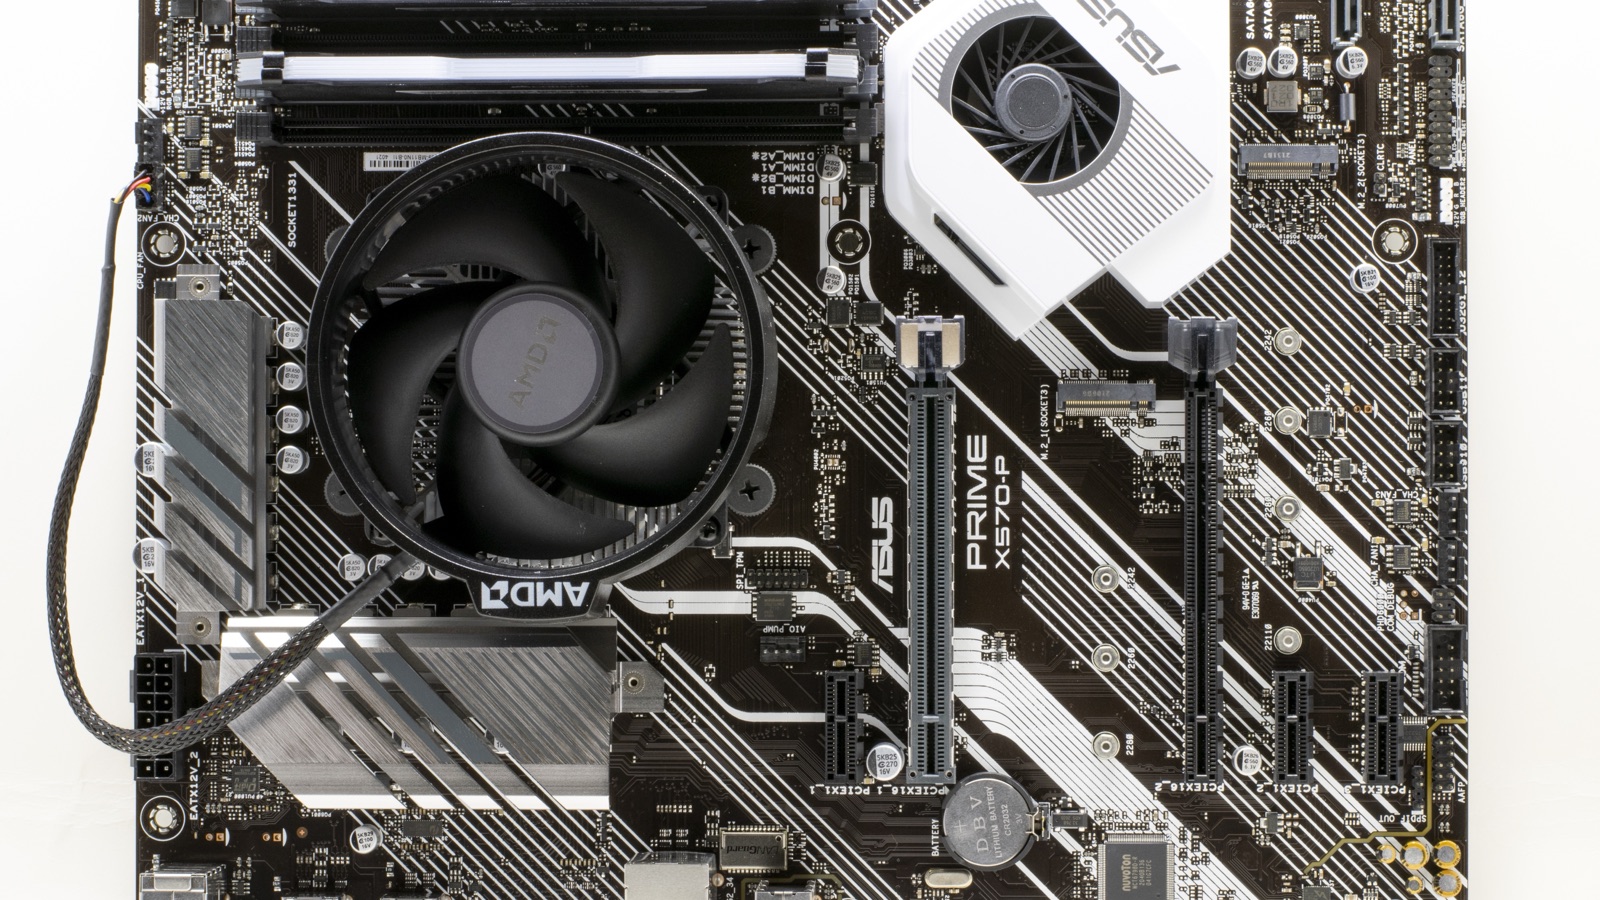

華碩公告 13 組主機板系列 BIOS 有漏洞(CVE-2026-88781,CVSS 6.8):A520、B550、X570 到 X870E、TRX50、W790 都在列,先查型號再用 EZ Flash 更新
趨勢新聞2026 年 10 月 28 日
華碩 10 月 27 日上午(台灣時間)發布安全公告:A520、B550、X570 到 X870E 等 13 組主機板系列的 BIOS 有一個漏洞,編號 CVE-2026-88781,嚴重度評 6.8 分(滿分 10 分,屬「中」級),華碩強烈建議立即更新。BIOS 是電腦開機時最先執行的程式,存在主機板晶片裡,準備好硬體再交棒給 Windows。自己組或請電腦行組裝的華碩主機板電腦,都可能在範圍內。
這個漏洞要攻擊者先能以作業系統核心層級的權限在這台電腦上操作才用得上,它本身不是讓沒有權限的人從網路闖進來的入口。本站的讀法:家用電腦不必恐慌,但更新還是要做。CVE 是漏洞的國際統一編號,CVSS 是嚴重度評分(4.0 版)。這筆紀錄由獲授權為 CVE 編號機構(CNA)的華碩自己發布。
我的主機板在不在範圍內?
公告表格共 13 列(A520 與 B550、A620 與 A620A 各併一列),版本欄寫「before(早於)」某版本。平台欄是本站依晶片組補的。
| 主機板系列 | 公告列的版本(早於此版受影響) | 平台(本站補) |
|---|---|---|
| A520、B550 | 3644/4304 | AMD AM4 |
| X570 | 5054 | AMD AM4 |
| A620、A620A | 4003/4004 | AMD AM5 |
| B650 | 1303/4003/4004 | AMD AM5 |
| X670 | 4003/4004 | AMD AM5 |
| B840 | 1804 | AMD AM5 |
| B850 | 1103/1804/2503 | AMD AM5 |
| X870 | 1804/2503 | AMD AM5 |
| X870E | 1103/2503 | AMD AM5 |
| Knoll | 4003 | 公告未說明 |
| TRX50 | 0703/1403 | AMD Threadripper 工作站 |
| W790 | 2101 | Intel Xeon W 工作站 |
| WRX90 | 1403 | AMD Threadripper PRO 工作站 |
W790 是 Intel 平台,Knoll 公告未說明,其餘是 AMD。有些系列列了兩三個號碼(例如 B650),公告沒說哪個號碼對應哪張板子,所以不能隨便挑一個號碼當門檻。本站的讀法:先確認主機板的完整型號(例如 PRIME X570-P),再到該型號的華碩下載頁看最新 BIOS 與更新說明。現在的版本號,在 Windows「系統資訊」的「BIOS 版本/日期」欄可以看到。
漏洞會造成什麼事
華碩公告的說法是(本站譯):「這次更新處理的是部分華碩主機板 BIOS 中,與存取控制不當有關的安全漏洞。一旦遭利用,可能讓已取得高權限的本機攻擊者影響系統穩定或資料完整性。」
CVE 紀錄寫得比較具體,分類是「不受信任的指標解參照」(CWE-822):程式拿到記憶體位址就照著讀寫,沒先檢查該不該碰。紀錄的描述是(本站譯):「擁有核心層級權限的使用者,可以透過 I/O 指令提供任意記憶體位址,進而竄改系統資訊或造成系統當機。」核心層級權限指作業系統核心(kernel)那一層,一般程式拿不到。
評分細項也是本機操作、需要高權限;機密性影響列為「無」,完整性與可用性列為「高」。「本機」也含遠端登入後操作。本站的讀法:它讓已拿到核心權限的人,多一條竄改系統資訊或弄當電腦的路。
華碩沒說有沒有人實際拿來攻擊,也沒寫誰回報的。美國網路安全暨基礎設施安全局(CISA)的「已遭利用漏洞目錄」,本站查的版本(2026 年 10 月 27 日 19:00 UTC,即台灣時間 28 日 03:00 發布)沒有收錄這個編號;未收錄不等於確定沒被利用。
怎麼更新
華碩寫了兩個管道(本站譯):「最新更新可以從華碩下載中心,或 BIOS 的 EZ Flash > Check for Updates(檢查更新)取得。」EZ Flash 是華碩 BIOS 內建的更新工具。華碩的 EZ Flash 3 說明頁寫了幾個準備:更新前先備份硬碟資料、下載與自己型號對應的 BIOS 檔,更新時不要關機或重置;另一份主機板說明提醒,更新 BIOS 後可能被要求輸入 BitLocker 復原金鑰,有開裝置加密的人要先找到金鑰。
本站的讀法:更新完 BIOS 設定可能回到預設,記憶體超頻(EXPO 或 XMP)、開機順序要回頭確認。公司的 TRX50、WRX90、W790 工作站,請資訊人員儘快排維護時段。
順便看一下:10 月 23 日的路由器韌體更新
華碩 10 月 23 日另發路由器韌體公告,一次修三個漏洞,都在「高」級:CVE-2026-75775 評 7.7 分、CVE-2026-75779 評 8.6 分、CVE-2026-93489 評 8.7 分。公告本文說(本站譯):「部分華碩路由器存在認證不當的漏洞,在特定條件下,相鄰網路上未經認證的攻擊者可能取得路由器的管理權限。」相鄰網路指同一個區域網路或 Wi-Fi,與 CVE-2026-93489 紀錄相符。另外兩筆紀錄寫的是作業系統指令注入:CVE-2026-75775 是路由器在出廠預設狀態時可被以 root(最高)權限執行任意指令;CVE-2026-75779 是誘騙已登入的管理員開啟釣魚網站,讓路由器執行指令,攻擊者不必在同一個網路裡。三筆的受影響版本都寫 3.0.0.6.102 系列,公告沒有逐一列出型號。
華碩建議先更新韌體;來不及的,管理頁和 Wi-Fi 各用強且不重複的密碼(至少 10 個字元,混用大寫字母、數字與符號),管理介面只開放給信任的區域網路並關閉外網(WAN)遠端管理,不讓不信任的裝置連進來,移除不認得的已連結裝置或配套 App 登入,更新後重開機。